Saltar al contenido principal
 
Quest Software AUTENTICACIÓN  DOBLE  FACTOR CARLES MARTIN & DINO!
http://www.laflecha.net/canales/seguridad/200406161 CONTRASEÑAS / PASSWORDS Te cambio tu password por una chocolatina Hace poco conocíamos un estudio que ponía sobre la mesa el poco recelo que tenemos a la hora de guardar nuestras contraseñas; el  70% de las personas  ofrecería su contraseña sin titubear a cambio de una tableta de chocolate, y de estas, el 35% lo haría por nada. Sin duda da qué pensar. ¿No somos conscientes de la seguridad de nuestras claves? 16 Jun 2004  |  REDACCIÓN, LAFLECHA   Con seguridad, tal y como se plantea en  Security Focus , necesitamos educar mejor a las masas sobre la importancia de guardar con celo nuestras contraseñas. Para empezar, utilizar contraseñas menos obvias puede ser un buen paso. No es de extrañar que muchos problemas se produzcan por contraseñas tan poco originales como “ dios ”, “ cerveza ”, “ password ” o “ 123456 ”. La  sugerencia  que nos plantean es difundir información sencilla y útil sobre las contraseñas. Las tres reglas de oro son: Primera regla: una buena contraseña es aquella que tiene ocho caracteres o más. Cuanto más larga sea esta, más complicado será dar con ella. Con ocho caracteres sería suficiente, pero no menos. Segunda regla: debes usar una mezcla de tres o cuatro cosas en la contraseña en vez de una única temática; esto es, mezclar letras, números y símbolos; todo combinado. 70% de las personas DIOS CERVEZA PASSWORD 123456 16-Jun-2004
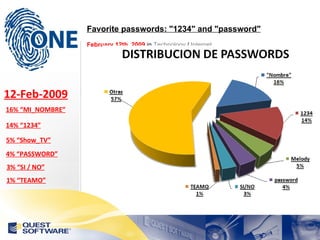
http://www.physorg.com/news153650514.html Favorite passwords: "1234" and "password" February 12th, 2009  in  Technology  /  Internet   Passwords that show no imagination or distinctiveness are easy prey for information pirates, a new US study says. A statistical analysis of 28,000 passwords recently stolen from a popular US website and posted on the Internet reveals that people often do the easy thing. It found that  16 percent  took a  first name  as a password, often their own or one of their children, according to the study published by Information Week. Another  14 percent  relied on the easiest keyboard combinations to remember such as " 1234 " or "12345678." For those using English keyboards, " QWERTY ", was popular. Likewise, "AZERTY" scored with people with European keyboards. Five percent  of the stolen passwords were names of  television shows or stars popular  with young people like " hannah ," inspired by singer Hannah Montana. " Pokemon ," "Matrix," and "Ironman" were others. The word " password “, or easy to guess variations like "password1," accounted for  four percent. Three percent  of the passwords expressed attitudes like "I don't care," "Whatever," " Yes " or " No ." There were  sentimental  choices -- " Iloveyou " -- and their opposite -- "Ihateyou." 16% “MI_NOMBRE” 12-Feb-2009 14% “1234” 5% “Show_TV” 4% “PASSWORD” 3% “SI / NO” 1% “TEAMO”
Favorite passwords: "1234" and "password" February 12th, 2009  in  Technology  /  Internet   16% “MI_NOMBRE” 12-Feb-2009 14% “1234” 5% “Show_TV” 4% “PASSWORD” 3% “SI / NO” 1% “TEAMO”
HISTORIA DE UNA PASSWORD… La  autenticación  mediante contraseñas  no  es “del todo”  segura La  vida útil  de las contraseñas es  demasiado larga  (meses) Las passwords  NO  se almacenan  en texto plano … Se utiliza un algoritmo de codificación para crear un  HASH Los HASHES son, en principio,  únicos y unidireccionales La  seguridad  depende del  algoritmo  de codificación Las  métodos  más habituales para “ crackear ” un HASH son: Ataque  a través de Diccionario (con heuristica) Ataque  por fuerza bruta Ataque  usando las “rainbow tables” Y... las passwords se pueden olvidar, las puede conocer más de una persona o... cosas mucho peores!! Alice:root:b4ef21:3ba4303ce24a83fe0317608de02bf38d
 
 
Consideraciones del MD5 HASH Es el algoritmo usado por  Unix/Linux MD5 obtiene un hash de  128 bits  de largo,  sin importar el largo de la entrada. En  1996  se anuncia una  colisión : dos entradas  distintas producen el mismo Hash! Ataques  contra MD5: Ataque de  cumpleaños en 2004 Ataque de Wang y Yu en 2005 Google su “peor” enemigo en la actualidad… MD5  usa salting , para alterar con un string  alteatorio el valor original del hash.
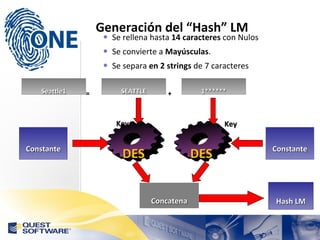
Key Constante Seattle1 SEATTLE 1****** = + Hash LM Key Constante Concatena DES DES Generación del “Hash” LM Se rellena hasta  14 caracteres  con Nulos Se convierte a  Mayúsculas . Se separa  en 2 strings  de 7 caracteres
Consideraciones del LM HASH En realidad  no es un único  hash (son dos!) Tiene un  Set de Caracteres Limitado Solo se utilizan caracteres alfanuméricos comunes No distingue Mayúsculas y Minúsculas 142 símbolos Se rellena  hasta 14 caracteres con Nulos 2 contraseñas de siete caracteres El Nº Máximo de contraseñas posibles es ≈  6.8*10 12  (muy poquitas…) Unsalted  -Sin aliñar-
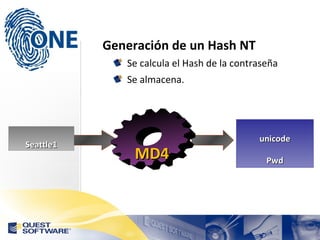
Generación de un Hash NT Se calcula el Hash de la contraseña Se almacena. unicode Pwd Seattle1 MD4
Consideraciones del NT HASH Preserva  las Mayúsculas y Minúsculas 65,535 símbolos  (Todo el Set Unicode) Máxima longitud =  127 caracteres Si Nº Caracteres de la contraseña ≤14  ( set de Caracteres LM) ≈  4.6*10 25 Si Nº Caracteres de la contraseña ≤14  (full char set) ≈  2.7*10 67 Si se utilizan contraseñas de 127 caracteres ≈  4.9*10 611 Unsalted  -Sin aliñar-
Atacando LMHASH/NTHASH
Vulnerabilidad Kerberos Casi todo el mundo conoce las debilidades de LM/NTLM. El Sniffing de Kerberos es menos conocido, pero existe. Muchos administradores todavía piensan que KERBEROS  es inexpugnable, cuando realmente no es así... El ataque lo explicó por primera vez Frank O’Dwyer en 2002 www.frankodwyer.com/papers/feasibility_of_w2k_kerberos_attack.htm El problema radica en un único paquete de pre-autenticación En este paquete se envía el timestamp cifrado con una clave  derivada de la contraseña del usuario, durante la  comunicación inicial con el DC.
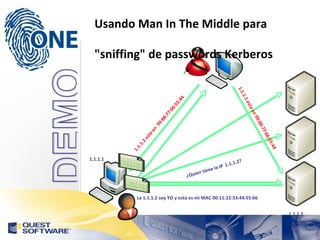
¿Quien tiene la IP   1.1.1.2? 1.1.1.2 esta en  99:88:77:66:55:44 La 1.1.1.2 soy YO y esta es mi MAC 00:11:22:33:44:55:66 1.1.1.1 1.1.1.2 1.1.1.1 esta en 99:88:77:66:55:44 Usando Man In The Middle para "sniffing" de passwords Kerberos
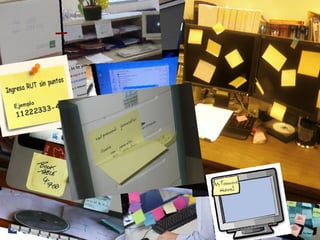
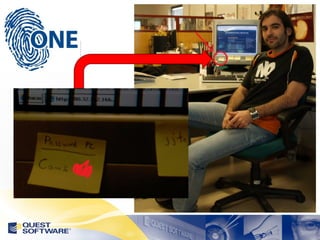
Consejos y Recomendaciones NO &quot;distribuir&quot; o apuntar tu Password Passwords largas, de más de 15 caracteres o con  caracteres Unicode (0128 al 0159) Deshabilitar la “cache” de passwords en local Deshabilitar LMHash en Directorio Activo http://support.microsoft.com/kb/299656/en-us Usar IPSEC para encriptar el trafico en AD Que VIVA  ESPAÑA !!! ABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789!@#$%^&*()-_+=~`[]{}|:;&quot;'<>,.?/
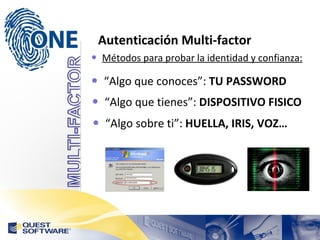
Autenticación Multi-factor Métodos para probar la identidad y confianza: “ Algo que conoces”:  TU PASSWORD “ Algo sobre ti”:  HUELLA, IRIS, VOZ… “ Algo que tienes”:  DISPOSITIVO FISICO
Autenticación Doble-Factor Quest Defender  eleva los niveles de seguridad  proporcionando un sistema de autenticación de  doble factor mediante el uso de “ tokens ”,  hardware o software, generando un código  de acceso único cada 55 segundos. Quest Defender  aprovecha toda la potencia y  funcionalidad del Directorio Activo ya existente,  para almacenar toda la información. Quest Defender  se integra con cualquier sistema o  aplicación que soporte RADIUS y con sistemas  tradicionales como Windows o Unix/Linux
Autenticación Doble-Factor Basado en Directorio Activo y su replicación Administración sencilla a través de la ADUC Compatible con el estándar RADIUS Soporte para autenticación con PIN y/o password Soporte para  tokens  síncronos y asíncronos “ Agnóstico” a nivel de  token  hardware Servicio vía web de auto-registro de  tokens Módulo de Reporting basado en WEB
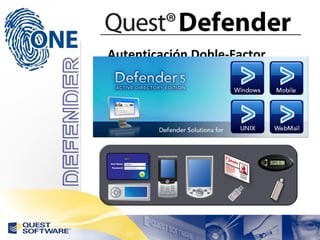
Autenticación Doble-Factor
DINO [email_address] CARLES MARTIN [email_address]